BASESTONE

QUARDIAN SSO

양자 엔트로피 기반 양자키를 신뢰의 기준으로 삼은 통합 로그인

한 번의 인증으로 모든 서비스에 접속합니다 — 양자키 이중 검증으로 SSO의 편의성과 보안성을 동시에 확보했습니다.

특허 제10-2791692호양자키 이중검증Single Sign-On양자 엔트로피 기반

흩어진 로그인, 늘어나는 계정 유출 위험

서비스마다 다른 계정을 관리해야 하는 번거로움과, 하나의 계정 유출이 여러 서비스로 번지는 위험 — 통합 로그인은 이 둘을 동시에 풀어야 하는 과제입니다.

반복되는 계정 관리 부담

서비스마다 다른 계정, 관리 부담은 사용자 몫

  • · 서비스별로 각각 다른 아이디와 비밀번호를 기억해야 하는 번거로움
  • · 비밀번호 재사용은 한 곳의 유출이 전체 서비스로 번지는 원인
강화되는 인증 보안 요구

통합 로그인일수록 더 강한 검증이 필요합니다

  • · 한 번의 인증으로 여러 서비스에 접근하는 만큼 그 신뢰도가 중요
  • · 정보통신, 금융, 공공 분야 중심 2차 인증 의무화 확대

통합 로그인의 편의성과 보안성은 더 이상 서로 다른 길이 아닙니다.

문제 → Quardian SSO → 효과, 한눈에 보는 흐름

WHY NOW
서비스마다 다른 계정, 반복되는 관리 부담통합 로그인일수록 요구되는 더 강한 검증정보통신, 금융, 공공 중심 2차 인증 의무화 확대
QUARDIAN SSO
신뢰의 시작점2025.04 특허 등록편의성과 보안의 양립
EFFECT
신뢰의 시작점 — 예측 불가능한 양자 엔트로피 기반 양자키특허 등록 기술(제10-2791692호) 기반 이중 검증보안 강화 이후에도 로그인 편의성은 그대로 유지

기존 통합 로그인, 정말 안전할까요

한 번의 로그인이 편리한 만큼, 그 뒤에 숨은 위험도 큽니다.

구조적 위험: 단일 장애점(Single Point of Failure)

SSO는 한 번의 인증으로 여러 서비스에 접근하는 구조라, 그 인증 정보 하나가 뚫리면 연동된 모든 서비스가 함께 노출됩니다.

고정된 세션의 재사용

대부분의 통합 로그인은 최초 인증 이후 동일한 세션이나 토큰을 그대로 신뢰합니다. 별도의 재검증 없이는 탈취된 세션을 구분해낼 수 없습니다.

양자키 이중 검증으로 편의성과 보안성을 함께 잡습니다

한 번의 로그인은 그대로 두고, 그 뒤에 양자키 검증 한 겹을 더합니다.

Quantum RNG

양자 엔트로피 기반 신뢰

  • 예측할 수 없는 양자 엔트로피 기반 양자키를 로그인 신뢰의 기준으로 사용
  • 소프트웨어 알고리즘 난수가 아닌 양자 엔트로피 기반 무작위성
신뢰의 시작점
특허 제10-2791692호

양자키 이중 검증

  • 1차: 통합 로그인 자격 증명으로 신원 확인
  • 2차: 양자키 기반 검증으로 재확인 — 기존 인증 방식 대비 보안성 향상
2025.04 특허 등록
Single Sign-On

한 번의 로그인, 모든 서비스로

  • 최초 1회 인증 후 연동된 서비스에 재로그인 없이 접속
  • 보안성 강화 이후에도 사용자 편의성은 그대로 유지
편의성과 보안의 양립

이중 검증은 이렇게 작동합니다

인증 정보 하나에 기대지 않고, 양자키로 한 번 더 확인합니다.

통합 로그인 요청

사용자가 통합 계정 정보로 최초 인증을 요청합니다

양자키 이중 검증

특허 등록된 양자 엔트로피 기반 알고리즘으로 신원을 한 번 더 검증합니다

통합 접속 허용

검증을 마치면 연동된 모든 서비스에 재로그인 없이 접속할 수 있습니다

특허 제10-2791692호양자 엔트로피 기반Dual VerificationSingle Sign-On

같은 공격, 다른 결과

하나의 인증 정보에 기대지 않고, 뚫려도 다음 관문에서 막습니다.

탈취된 비밀번호 재사용

기존 방식

유출된 비밀번호를 여러 서비스에 대입해 로그인에 성공하면 연동된 모든 서비스가 그대로 노출됩니다

Quardian

비밀번호가 뚫려도 양자키 이중 검증에서 재확인 — 2차 검증 없이는 접속이 허용되지 않습니다

세션 하이재킹

기존 방식

탈취된 세션 토큰만으로 재인증 없이 계속 접근이 가능해 탐지가 어렵습니다

Quardian

인증 시점마다 양자키로 재검증해, 탈취된 세션 정보만으로는 통과할 수 없습니다

피싱을 통한 자격 증명 탈취

기존 방식

피싱 사이트에 입력된 통합 로그인 정보가 그대로 탈취되어 모든 연동 서비스가 노출됩니다

Quardian

탈취된 자격 증명만으로는 양자키 이중 검증을 통과할 수 없어 접근이 차단됩니다

기존 통합 로그인과 무엇이 다른가

비밀번호 기반 SSO

단일 자격 증명 방식

  • 하나의 아이디와 비밀번호로 모든 서비스 접속
  • 비밀번호 유출 시 연동된 전 서비스 노출
  • 추가 검증 없이 최초 인증만으로 세션 유지

단일 인증 정보가 곧 단일 장애점

Quardian SSO

양자키 이중 검증 SSO

  • 통합 로그인 + 양자키 이중 검증
  • 인증 정보가 뚫려도 이중 검증에서 재확인
  • 특허 등록 기술(제10-2791692호) 기반

2025.04 특허 등록

OTP 병행 SSO

SSO + 별도 OTP 인증

  • 로그인 이후 별도 OTP 입력 단계 추가
  • OTP 코드 탈취 및 가로채기 위험 여전히 존재
  • 단계가 늘어난 만큼 사용자 편의성 저하

보안을 더할수록 편의성과 멀어지는 구조

로그인 한 번, 검증은 한 번 더

사용자가 느끼는 로그인 절차는 그대로 두고, 뒤에서 양자키 검증이 한 번 더 이뤄집니다

통합 로그인

9:41●●●●
로그인1/3

통합 로그인 요청

로그인

사용자가 통합 계정 정보로 최초 인증을 요청

모든 로그인을 한눈에 보는 관리자 대시보드

연동된 전 서비스의 로그인 이벤트를 실시간으로 추적하고 이상 시도를 자동 차단합니다.

console.quardian.io/sso
3,482
오늘 로그인 처리 건수
9
자동 차단된 시도
99.97%
평균 검증 성공률
연동 서비스 현황
그룹웨어
연동됨
u_402110:41:02성공
u_778810:41:19차단됨(dual_verify_fail)
ERP
연동됨
u_209310:41:27성공
서비스별 검증 정책
연동 서비스별 조건부 정책 On/Off
임직원 그룹
협력사 그룹
이상 로그인 감지u_7788 계정에서 5분간 3회 연속 검증 실패해 담당자에게 알림이 전송됐습니다.
계정 이상 대응
CSV 대량 등록강제 로그아웃

위 수치는 화면 구조를 보여주기 위한 예시 데이터입니다.

표준 프로토콜 그대로 쓰는 엔터프라이즈 연동

SAML/OIDC 표준으로 기존 시스템 코드 변경 없이 연결, SCIM으로 사용자를 자동 동기화합니다.

SAMLOIDCLDAPSCIMREST API

엔터프라이즈급 안정성으로 멈추지 않는 통합 로그인

무중단 서비스

장애 발생 시 자동 전환으로 로그인 서비스가 끊기지 않습니다. 이중화 구성으로 단일 장애점을 제거합니다.

검증된 성능

대규모 동시 로그인 환경을 검증 완료하여 조직 규모와 관계없이 안정적으로 대응합니다.

실시간 모니터링

반복 실패나 이상 접속 패턴을 문제가 되기 전에 감지하고 담당자에게 즉시 알립니다.
고객사 환경에 맞춰 구성하며, PoC 단계에서 최적 아키텍처를 함께 설계합니다

특허로 증명된 이중 검증 기술

양자키 이중 검증 SSO 서비스 인증 시스템 — 2025년 4월 특허청에 정식 등록됐습니다.
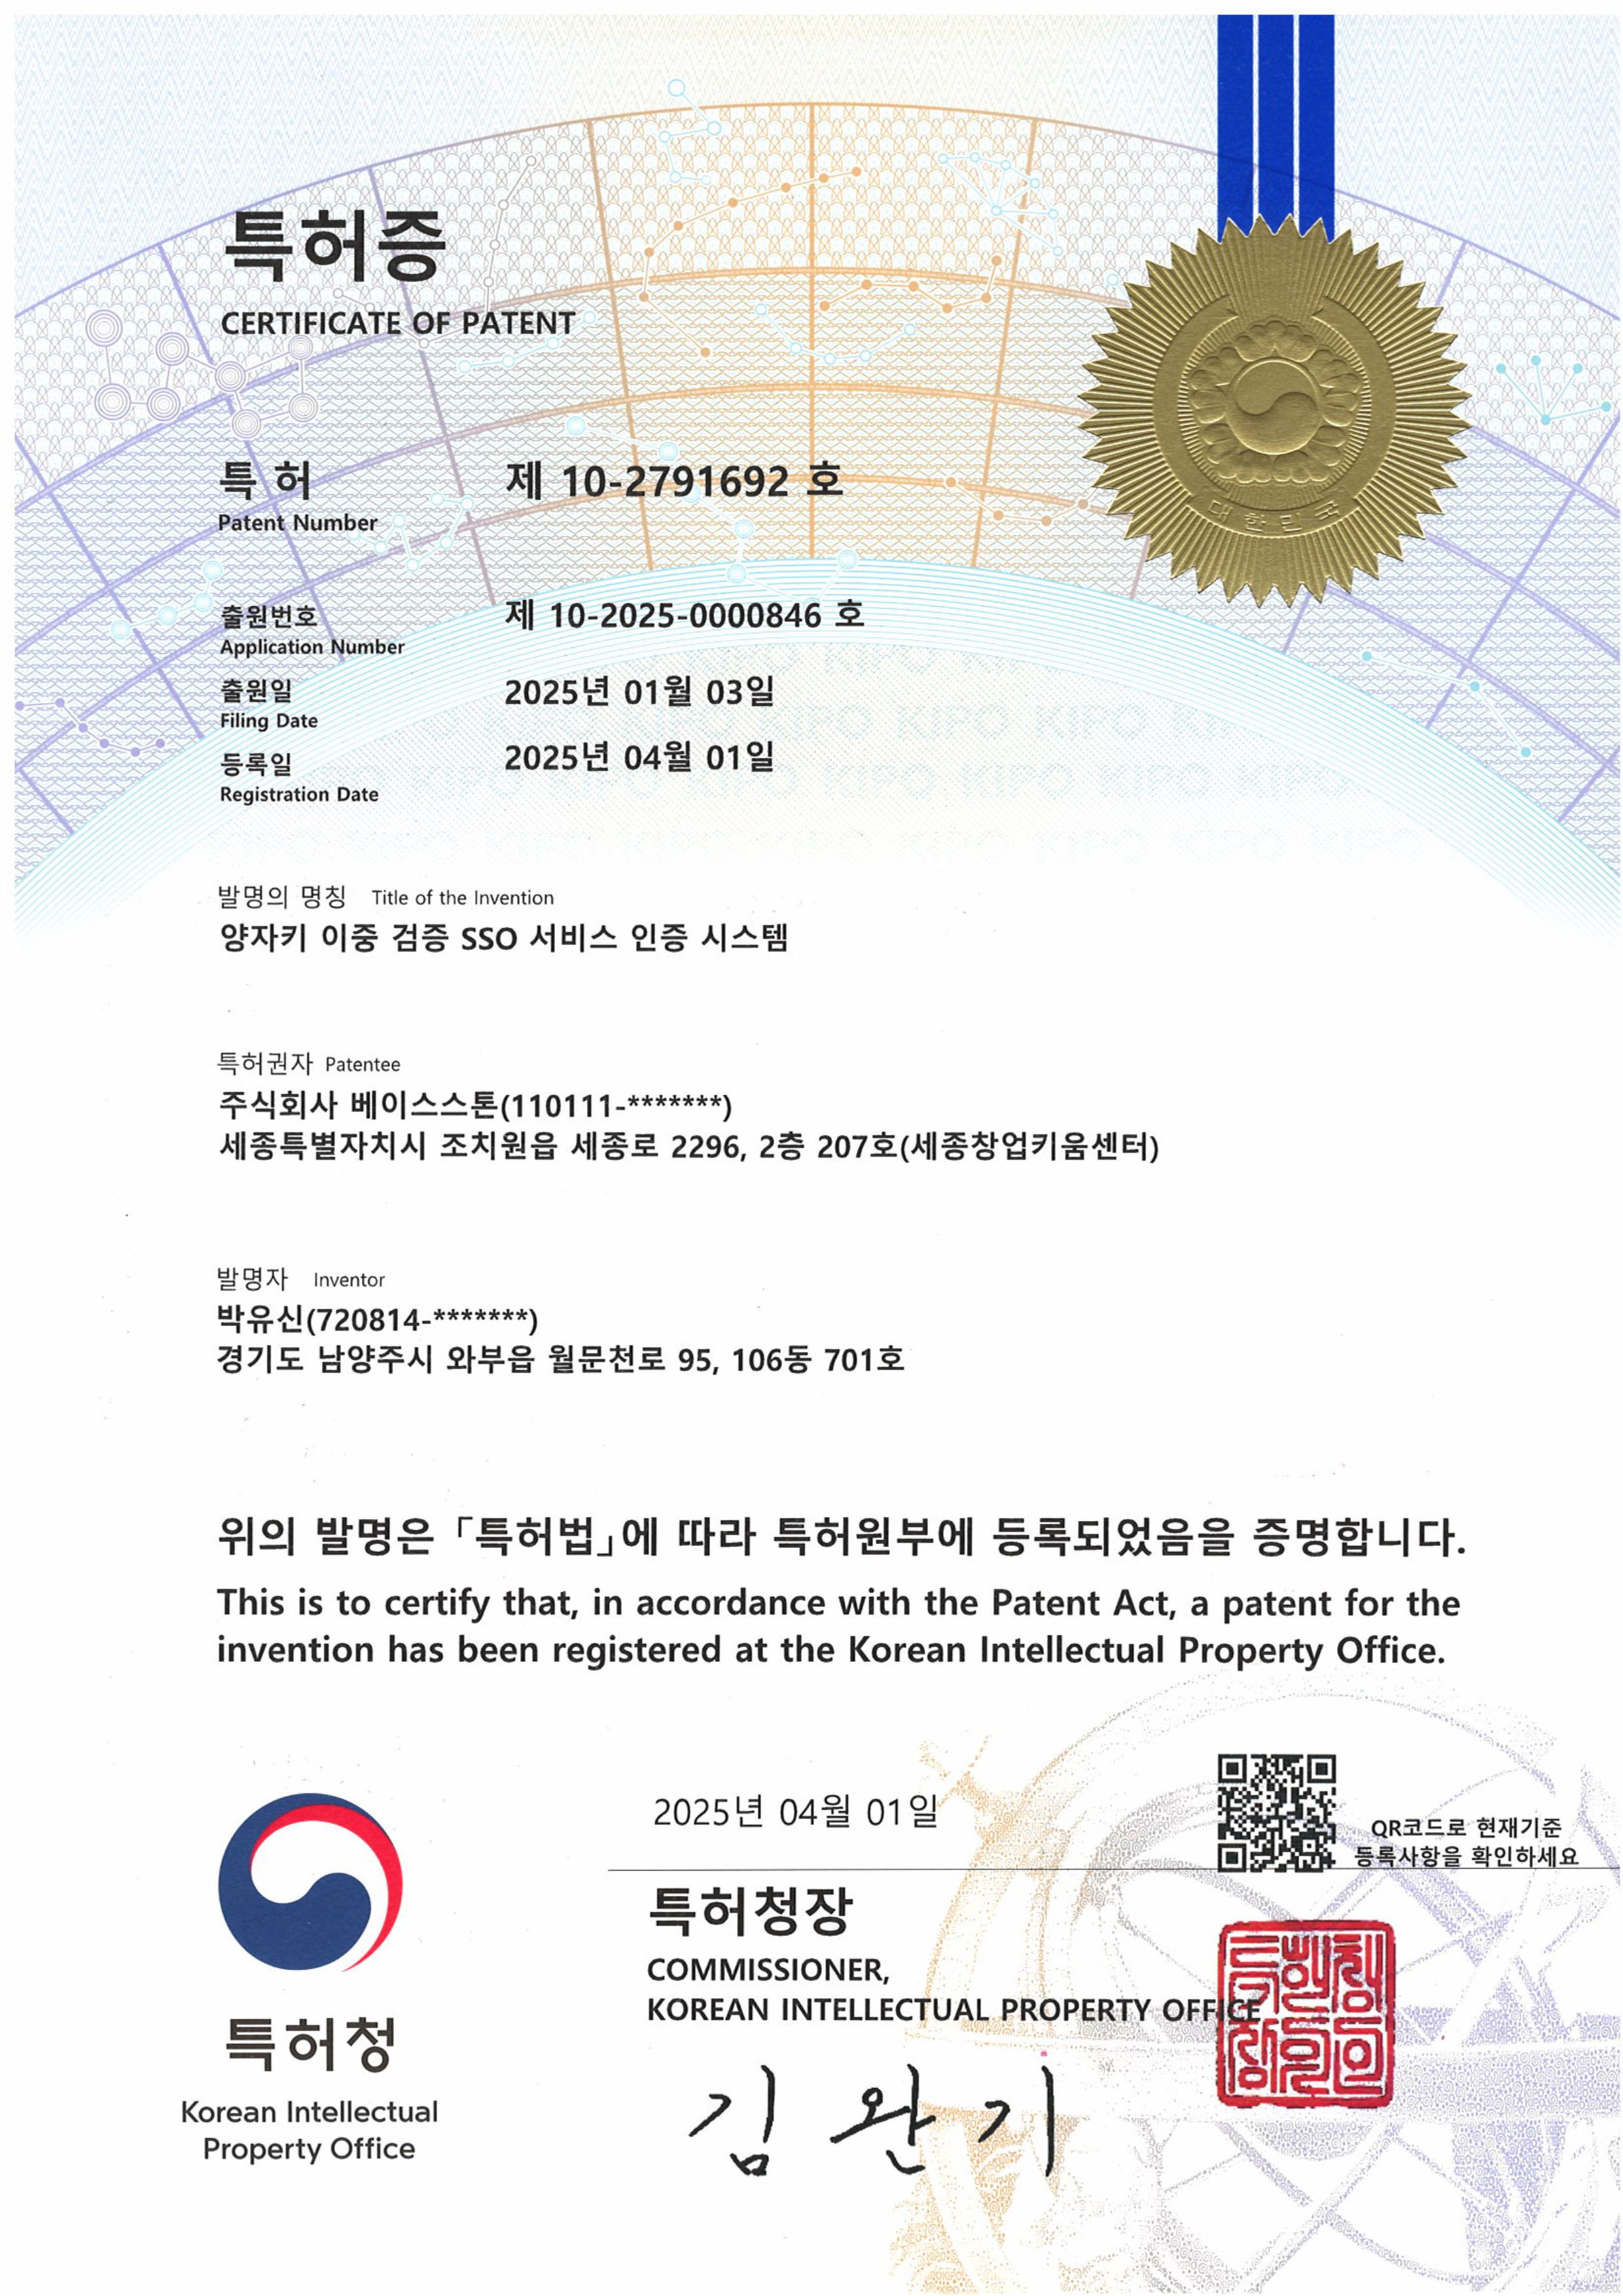
양자키 이중 검증 SSO 서비스 인증 시스템 특허증

특허 제10-2791692호, 2025.04.01 등록, 특허청

양자 기술 기반 이중 검증

알고리즘 시드가 아닌 양자 기술을 기반으로 한 이중 검증 구조를 특허로 확보했습니다.

SSO 서비스 보안 강화

Single Sign-On 구조의 구조적 취약점을 이중 검증으로 보완합니다.

기존 인증 방식 대비 보안성 향상

단일 인증 정보에 의존하던 기존 방식 대비 보안성이 대폭 향상되었습니다.

편의성과 보안성 동시 확보

보안을 강화하면서도 사용자가 느끼는 로그인 편의성은 그대로 유지합니다.

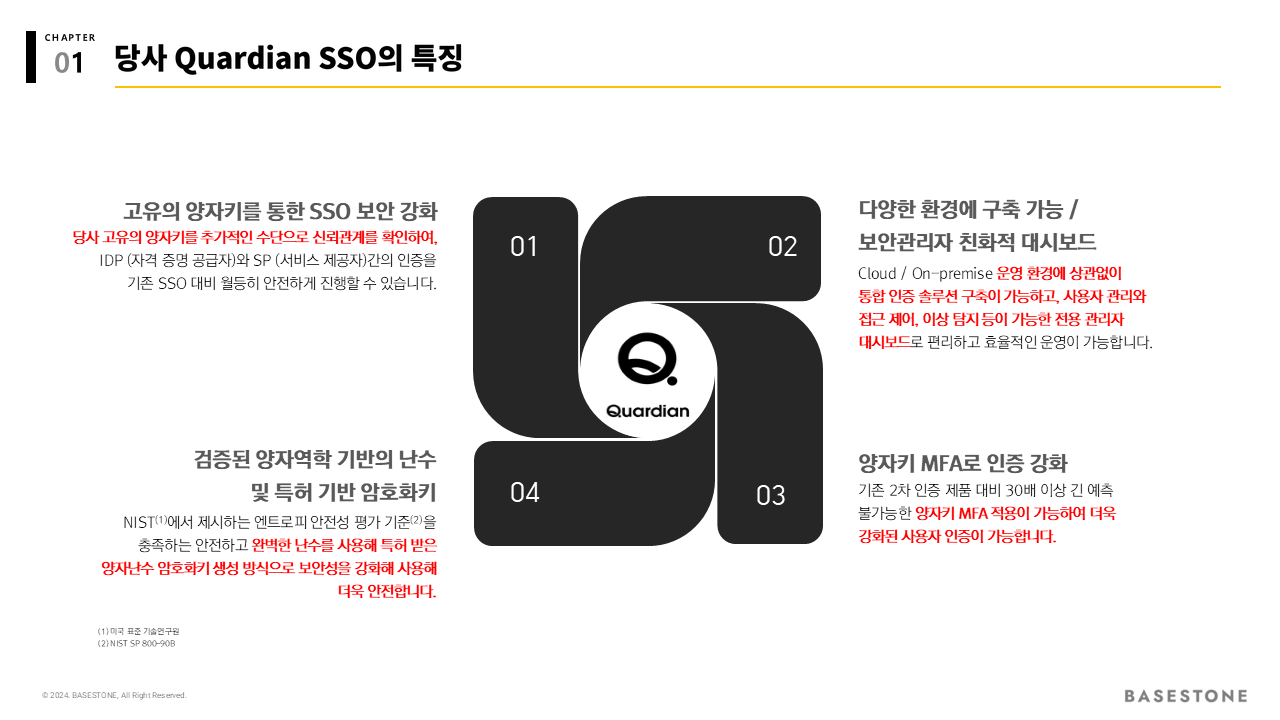
한눈에 보는 Quardian SSO

Quardian SSO 제품 특징 구성도

자주 묻는 질문

Quardian SSO 도입을 검토할 때 자주 나오는 질문을 모았습니다.

통합 로그인 자격 증명으로 1차 인증한 뒤, 특허 등록된(제10-2791692호) 양자키 기반 알고리즘으로 신원을 한 번 더 검증하는 이중 검증 구조입니다.

아니요. 최초 1회 인증 이후에는 연동된 모든 서비스에 재로그인 없이 접속할 수 있어, 사용자가 체감하는 절차는 그대로 유지되고 검증은 뒤에서 자동으로 이뤄집니다.

SAML/OIDC 표준을 지원해 기존 시스템 코드 변경 없이 연결하고, SCIM으로 사용자 계정을 자동 동기화합니다.

인증 정보가 탈취되어도 양자키 기반 이중 검증을 통과하지 못하면 접속이 허용되지 않아, 단일 인증 정보 유출이 곧바로 전체 서비스 노출로 이어지지 않습니다.

네. "양자키 이중 검증 SSO 서비스 인증 시스템"으로 2025년 4월 특허청에 정식 등록(특허 제10-2791692호)되었습니다.

솔루션 문의

더 자세한 정보가 필요하시거나 도입을 검토 중이시라면 언제든 연락주세요.